 گجت نیوز آخرین اخبار تکنولوژی، علم و خودرو


بدافزار خطرناک در گوشیهای ارزان اندرویدی موسوم به Midnight Mimosa که هزاران دستگاه را در سراسر جهان آلوده کرده، میتواند امنیت دیجیتال شما را به خطر بیندازد؛ اکنون زمان آن است که گوشی خود را بررسی کنید.
خرید گوشیهای ارزانقیمت اندرویدی تقلبی ممکن است وسوسهانگیز به نظر برسد، اما خطرات پنهانی را به همراه دارد. محققان امنیتی در شرکت Bitdefender، بدافزاری خطرناک با نام Midnight Mimosa را شناسایی کردهاند که از قبل روی هزاران دستگاه اندرویدی ارزانقیمت نصب شده است. این کشف جدید، نگرانیها را در مورد امنیت موبایل و زنجیره تامین گوشیهای هوشمند افزایش داده است.
Midnight Mimosa؛ بدافزاری پنهان و غیرقابل حذف
این نرمافزار مخرب، پیش از روشن شدن گوشی و در سطح فرمور نصب میشود. Midnight Mimosa تبلیغات ناخواسته را اجرا کرده و میتواند راههای نفوذ برای هکرها باز کند. حذف آن به روشهای معمول امکانپذیر نیست و خود را به عنوان برنامه System پنهان میکند. کدهای سیستمی مانند com.android.sys.prot، com.android.sys.gmsprot و com.android.sys.bcprot نیز با آن مرتبط هستند. طراحی آن به گونهای است که اکثر اسکنهای امنیتی قادر به شناساییاش نیستند.
کدام گوشیهای اندرویدی آلوده شدهاند؟
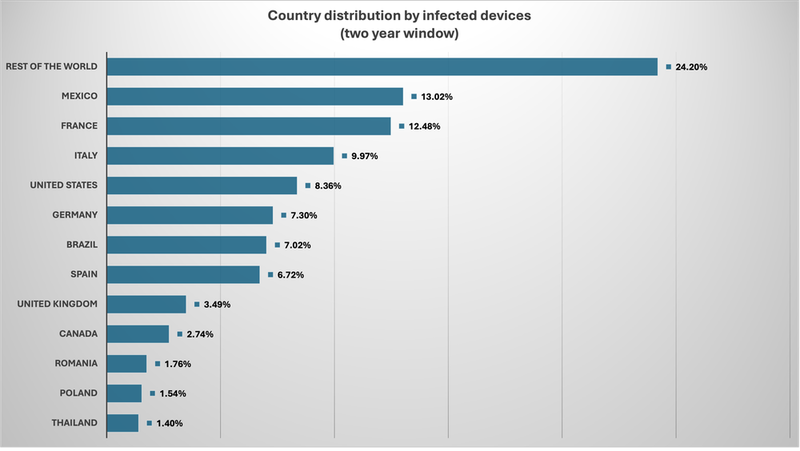
محققان Bitdefender آلودگی هزاران دستگاه را در سالهای ۲۰۲۴ و ۲۰۲۵ به این بدافزار خطرناک در گوشیهای ارزان اندرویدی گزارش کردهاند. بیشترین شیوع در مکزیک (۱۳٪) و ایالات متحده (۸٪) مشاهده شده است. برندهای Doogee و Cubot، به همراه نسخههای تقلبی Samsung Galaxy S24، S25 و S26، جزو دستگاههای آسیبدیده هستند. ارتباط اصلی این گوشیها استفاده از چیپستهای MediaTek است، اما راهکار دیگری برای شناسایی دقیق گوشیهای آلوده وجود ندارد.
راهکارهای مقابله و پیشگیری
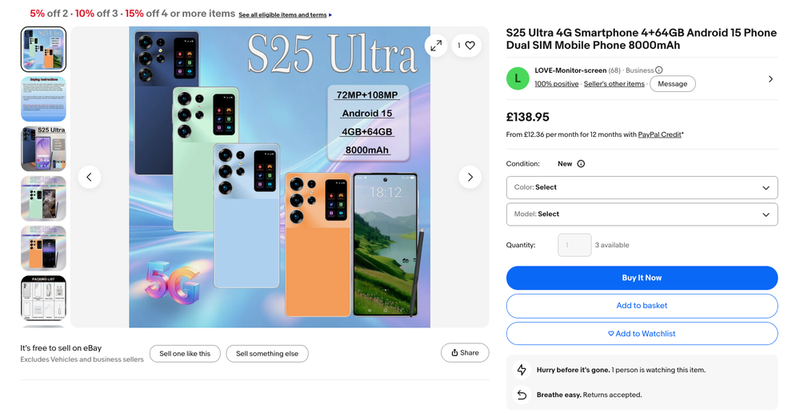
اگر گوشی شما آلوده شده، نیازی به وحشت نیست. این بدافزار عمدتاً منابع سیستمی را برای تولید کلیک مصرف میکند و هدفش سرقت پول نیست. با این حال، استفاده از دستگاه آلوده توصیه نمیشود؛ سیمکارت را خارج کرده و گوشی را خاموش کنید. برای تشخیص، به دنبال اپلیکیشن System با آیکون مخصوص یا یکی از فرآیندهای ذکر شده باشید. توصیه اکید، پرهیز از خرید گوشیهای تقلبی یا برندهای ناشناخته و انتخاب مدلهای اقتصادی از برندهای معتبر است.