 گجت نیوز آخرین اخبار تکنولوژی، علم و خودرو

بهزاد اکبری علت اختلالات اینترنت در روزهای اخیر را تشریح کرد. به گفته مدیرعامل شرکت ارتباطات زیرساخت، حملات منع سرویس توزیعشده با مبدأ داخلی افزایش یافته است.
بهزاد اکبری، معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت از افزایش حملات منع سرویس توزیعشده یا DDoS طی ۱۰ روز گذشته خبر داده است. به گفته او، بخش قابلتوجهی از این حملات با مبدأ داخلی انجام شدهاند و تعداد حملات داخلی در این بازه زمانی از حملات خارجی بیشتر بوده است.
با عنایت به آخرین اخبار داخلی، اکبری همچنین اعلام کرده است که در جریان بررسیهای انجامشده حملات بسیار شدیدی علیه زیرساختهای ارتباطی شناسایی شدهاند. شدت برخی از این حملات از ۵۰۰ گیگابیت بر ثانیه نیز فراتر رفته است که گستردگی و حجم بالای ترافیک مخرب را نشان میدهد.
روایت اکبری از اختلالات اینترنت در ایران
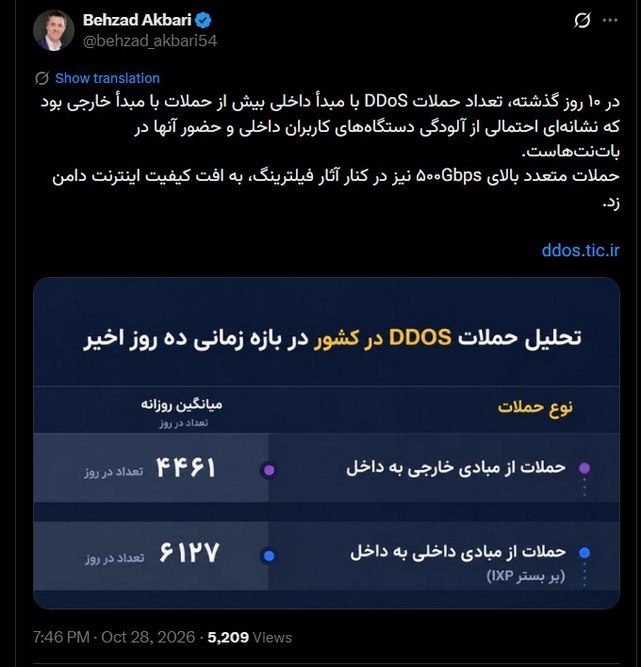
معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت، علت بخشی از اختلالات اینترنت در ۱۰ روز گذشته را تشریح کرد. اکبری این موضوع را در حساب کاربری خود در شبکه اجتماعی ایکس مطرح کرده است.
به گفته معاون وزیر ارتباطات، حملات سایبری در کنار آثار فیلترینگ از جمله عواملی هستند که بر کیفیت اینترنت کشور اثر میگذارند و میتوانند موجب کاهش سرعت، ناپایداری اتصال و دشوارشدن دسترسی کاربران به برخی سرویسهای آنلاین شوند. او همچنین احتمال داده است که بخشی از حملات منع سرویس توزیعشده یا DDoS با مبدأ داخلی، از طریق دستگاههای آلوده و شبکههای باتنت انجام شده باشند.
حملات DDoS چگونه باعث اختلال میشوند؟
در حملات DDoS، حجم بسیار زیادی از درخواستها و ترافیک همزمان به سمت یک سرویس، وبسایت یا زیرساخت ارتباطی ارسال میشود. زمانی که حجم درخواستهای مخرب از توان پاسخگویی یک سامانه بیشتر شود، سرویس هدف نمیتواند به درخواستهای عادی کاربران بهموقع پاسخ دهد. نتیجه این فرایند ممکن است به شکل کاهش سرعت اینترنت، افزایش اختلال در برقراری اتصال، تأخیر در بارگذاری صفحات یا حتی از دسترس خارج شدن کامل یک سرویس ظاهر شود.
در حملات گستردهتر، فشار واردشده تنها به یک وبسایت یا سرویس محدود نمیماند و ممکن است بخشهای حساستر شبکه ارتباطی را نیز تحت تأثیر قرار دهد. در چنین شرایطی، دسترسی کاربران به تعداد بیشتری از خدمات آنلاین با مشکل مواجه میشود و اختلالها دامنه وسیعتری پیدا میکنند.
- افتا درباره احتمال قطع دسترسی سازمانها به دامنههای com و net هشدار داد؛ از دامنه ir استفاده کنید
- نخستین ماده سند جامع تنظیمگری فضای مجازی تصویب شد؛ جزئیات مصوبه چیست؟
- بازگشت طرح صیانت با عنوانی جدید؛ مجلس بهدنبال کنترل فضای مجازی است
- کلادفلر از کاهش 60 درصدی ترافیک اینترنت ایران در یک هفته اخیر خبر داد
تأثیر حملات سایبری و فیلترینگ بر کیفیت اینترنت
اظهارات مدیرعامل شرکت ارتباطات زیرساخت در شرایطی مطرح شده است که کاربران ایرانی طی ماههای گذشته با اختلالها و محدودیتهای متعددی در دسترسی به اینترنت روبهرو بودهاند. در همین دوره، مقامهای دولتی نیز کاهش سرعت اینترنت در برخی شرایط خاص را تأیید کرده و ملاحظات امنیتی را یکی از دلایل اعمال یا تشدید این محدودیتها دانستهاند.
افزایش حملات DDoS میتواند فشار مضاعفی بر زیرساختهای ارتباطی کشور وارد کند و دسترسی کاربران به برخی سرویسها را تحت تأثیر قرار دهد. با این حال، افت کیفیت اینترنت ایران را نمیتوان تنها با حملات سایبری توضیح داد. محدودیتهای دسترسی، فیلترینگ و سیاستهای مدیریت ترافیک نیز در تجربه نهایی کاربران نقش دارند و میتوانند باعث شوند کاربران حتی در زمان نبود حمله سایبری گسترده، با کاهش سرعت یا دشواری دسترسی به برخی خدمات مواجه شوند.
نقش دستگاههای آلوده در حملات با مبدأ داخلی
بیشتر بودن حملات DDoS با مبدأ داخلی لزوماً به این معنا نیست که مهاجمان در داخل ایران مستقر هستند یا کاربران آگاهانه در این حملات مشارکت دارند. یکی از توضیحات محتمل برای این وضعیت، استفاده مهاجمان از دستگاههای آلودهای است که بدون اطلاع صاحبانشان در شبکههای باتنت قرار گرفتهاند.
شبکه باتنت از مجموعهای از دستگاههای متصل به اینترنت تشکیل میشود که ممکن است در اثر آلودگی بدافزاری یا وجود آسیبپذیریهای امنیتی، تحت کنترل مهاجم قرار گرفته باشند. این دستگاهها میتوانند شامل رایانهها، روترها و دیگر تجهیزات متصل به اینترنت باشند. در صورتی که چنین تجهیزاتی آلوده شوند یا بهدلیل ضعفهای امنیتی امکان نفوذ به آنها وجود داشته باشد، مهاجمان میتوانند از آنها برای تولید و ارسال ترافیک حمله استفاده کنند.
در چنین شرایطی، دستگاهی که در ایران به اینترنت متصل است، میتواند بخشی از ترافیک یک حمله DDoS را تولید کند؛ حتی اگر فرد یا گروه کنترلکننده آن دستگاه در خارج از کشور قرار داشته باشد. بنابراین، مبدأ جغرافیایی ترافیک حمله الزاماً با محل استقرار عامل اصلی حمله یکسان نیست.
مسئولیت شرکت ارتباطات زیرساخت
شرکت ارتباطات زیرساخت مسئولیت پایش شبکه و مقابله با حملات علیه زیرساختهای ارتباطی کشور را بر عهده دارد. این شرکت با رصد الگوهای ترافیکی و بررسی حجم و منشأ دادههای ارسالی، تلاش میکند حملات علیه سرویسها و بخشهای مختلف شبکه را شناسایی و کنترل کند. اطلاعات مربوط به این حملات نیز از طریق سامانه مقابله با حملات DDoS قابل پیگیری است و این سامانه برای بررسی وضعیت حملات و پایش تهدیدهای مرتبط با زیرساختهای ارتباطی مورد استفاده قرار میگیرد.
- نماینده تهران در مجلس: قطع اینترنت نه، اما فضای مجازی باید ساماندهی شود
- رئیس سازمان نظام صنفی رایانهای: افزایش اخیر در تعرفههای اینترنت کافی نیست!
- آیا با آسیب به کابلهای دریایی تنگه هرمز، اینترنت ایران هم قطع خواهد شد؟
- موزیلا هم دسترسی کاربران ایرانی به VPN فایرفاکس را مسدود کرد
چالش چندلایه شبکه ارتباطی ایران
در مجموع، اظهارات اخیر معاون وزیر ارتباطات نشان میدهد که حملات سایبری همچنان یکی از چالشهای شبکه ارتباطی ایران هستند. افزایش حملات DDoS و احتمال استفاده از دستگاههای آلوده داخلی، میتواند پایداری سرویسهای آنلاین را با فشار بیشتری مواجه کند و بر کیفیت دسترسی کاربران اثر بگذارد. با این حال، بهبود تجربه کاربران اینترنت تنها از مسیر مقابله با حملات سایبری امکانپذیر نیست.